WordPress 7.1.4のセキュリティ更新とは?22件の脆弱性の内容と、サイト運営者がやるべきこと
2026年10月28日に公開されたWordPress 7.1.4は、22件の脆弱性を修正するセキュリティリリースです。ログインなしで悪用されうる「更新処理中の競合状態」の問題や、投稿者権限で悪用できるXSSの内容、古いバージョン向けの修正版、更新できたかの確認方法、wp-content/upgrade の保護まで、サイト運営者向けにわかりやすく整理します。
BLOG
WordPressの構築・カスタマイズ・プラグイン開発について。
2026年10月28日に公開されたWordPress 7.1.4は、22件の脆弱性を修正するセキュリティリリースです。ログインなしで悪用されうる「更新処理中の競合状態」の問題や、投稿者権限で悪用できるXSSの内容、古いバージョン向けの修正版、更新できたかの確認方法、wp-content/upgrade の保護まで、サイト運営者向けにわかりやすく整理します。
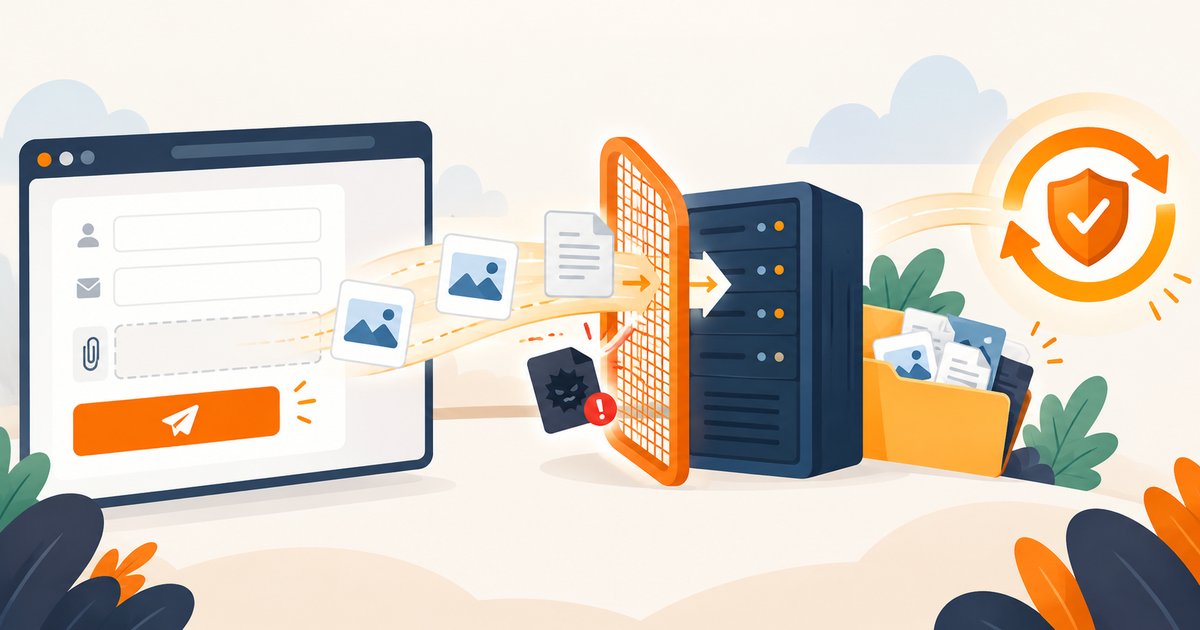
WordPressの定番お問い合わせフォームプラグイン「Contact Form 7」の6.2.4が公開されました。6.2〜6.2.3に、ログインしていない第三者が本来ブロックされるファイルをサーバーに置けてしまう脆弱性がありました。影響を受ける条件、更新でWordやExcelの添付ファイル名が変わる副作用、対処法をまとめます。
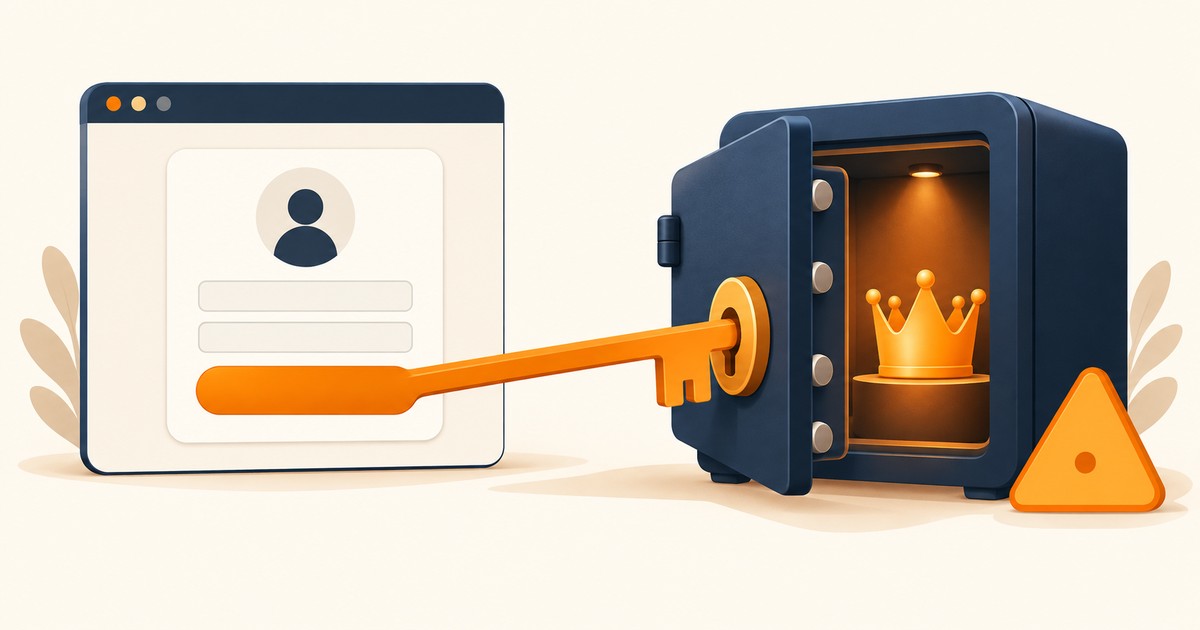
WordPressテーマ「Jupiter X」の必須プラグイン「Jupiter X Core」4.61.0以前に、X(旧Twitter)のソーシャルログインを悪用して、ログインなしで管理者アカウントに入られる脆弱性(CVE-2026-106013、CVSS 9.8)が公開されました。SNSで出回っている情報をファクトチェックし、影響を受ける条件と対処法をまとめます。
PHPのバージョンを上げたら、WordPressサイトが真っ白になった、「このサイトで重大なエラーが発生しました」と表示された、警告文が出るようになった。そんなときに、まずやること、原因の調べ方、よくある原因と直し方を順番に解説します。
エックスサーバー、さくらのレンタルサーバ、ロリポップ!、ConoHa WING、お名前.com レンタルサーバーで、PHPのバージョンを変更する手順を公式マニュアルをもとにまとめました。変更の単位、元に戻す方法、会社ごとの注意点も解説します。
PHP 8.2は2026年12月31日で公式のサポートが終了します。WordPressサイトで年内にPHP 8.3/8.4へ移行するために、サポート期限の一覧、PHPバージョンの確認方法、安全な切り替え手順、よくある不具合をわかりやすく解説します。
2026年12月8日に公開予定のWordPress 7.2について、ベータ版で発表された主な変更点、データベースの設定に関する変更、10月の7.1.3やバックアップ系プラグインの件もふまえて、本番サイトを更新する前にサイト運営者が確認すべきことと手順をわかりやすく整理します。